近期,工业防火墙领域呈现出从传统边界防护向深度业务适配转型的显著趋势。随着工业4.0和智能制造的深入,工业防火墙产品正加速提升对专有工业协议(如Modbus、OPC UA、Profinet等)的深度解析能力,通过白名单机制与行为基线技术,实现对工业控制系统(ICS)生产流量的精细化管控。
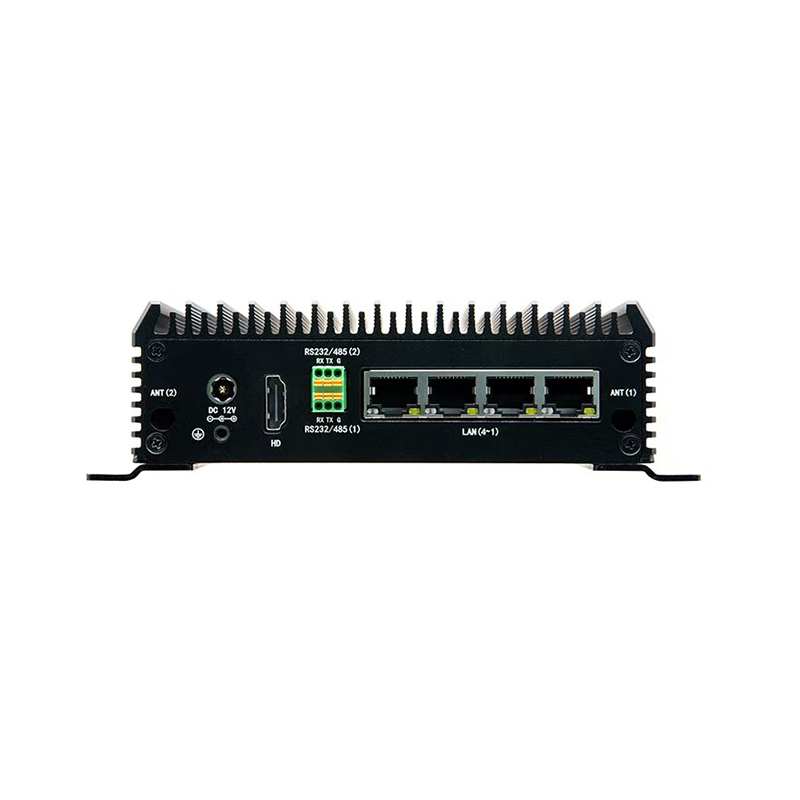
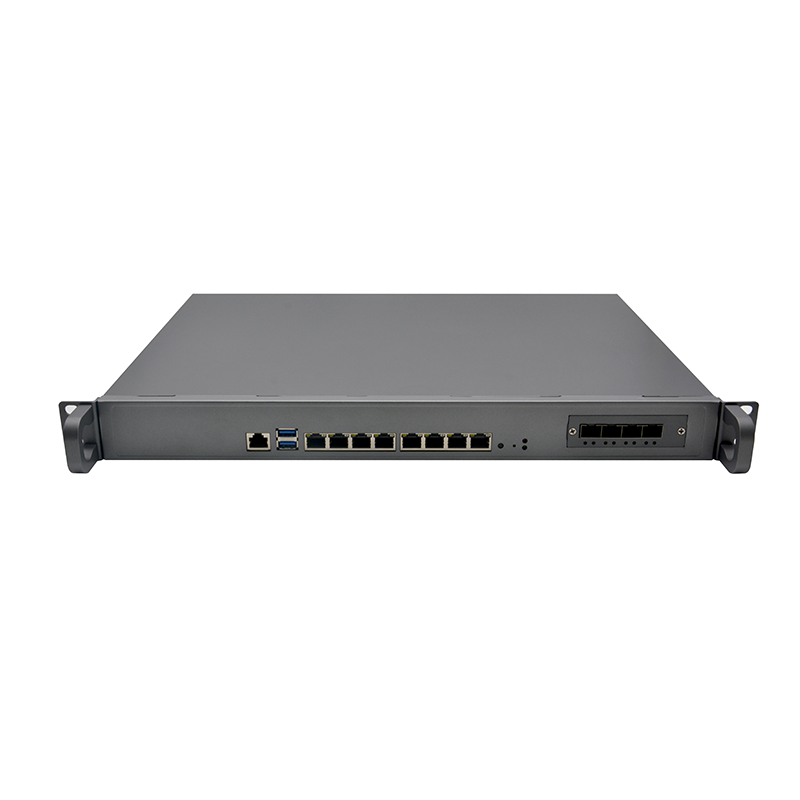
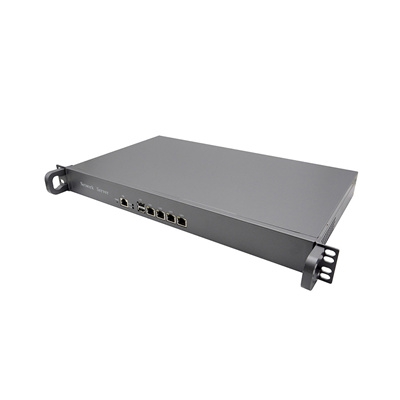
在部署形态上,轻量化与灵活适配成为新方向。为应对工业现场严苛的环境要求,近期发布的多款工业防火墙产品支持更宽的工作温度范围、无风扇设计以及导轨式安装,并进一步缩小物理尺寸,以适应紧凑的工业控制柜空间。同时,软件定义防火墙与虚拟化形态开始在边缘计算场景中普及,支持在工业边缘网关或控制器上以容器化方式部署,实现计算资源与安全防护的深度融合。
此外,行业应用重点正从单纯的边界隔离转向业务连续性保障。最新产品普遍强化了硬件旁路(Bypass)功能和故障自动倒换机制,确保在设备异常或断电情况下网络链路仍保持畅通,避免因安全设备故障引发生产中断。在运维管理层面,集中管理平台正在整合资产发现、威胁情报与工单系统,帮助运维团队以更统一的视角完成对分散在多个厂区的工业防火墙的策略配置与日志审计。
总体而言,工业防火墙的发展正紧密围绕保障关键基础设施连续性与支撑OT原生安全两大核心,朝着更精细的协议识别、更弹性的部署方式以及更一体化的管理能力持续演进。


 WhatsApp

 Teamas

