随着工业控制系统(ICS)与运营技术(OT)网络日益互联,工业防火墙作为隔离与保护关键资产的核心边界安全设备,正受到全球能源、制造、交通等行业用户的重视。据多家市场研究机构最新报告,全球工业防火墙市场规模预计在未来五年内保持两位数年增长率。
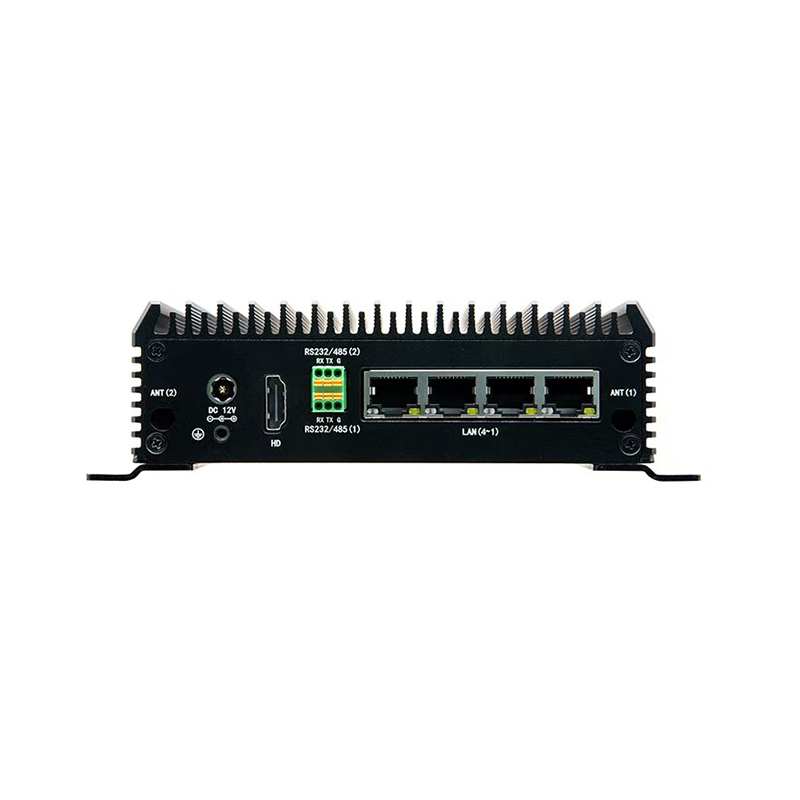
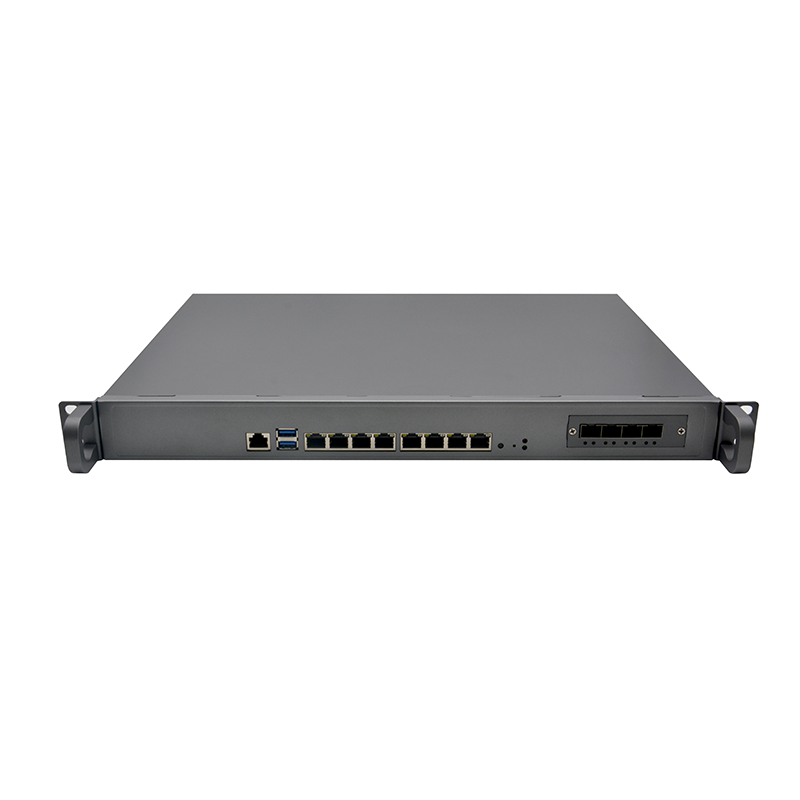
工业防火墙与传统IT防火墙在设计理念上存在显著差异。工业环境要求设备具备对专用工业协议(如Modbus、PROFINET、DNP3等)的深度解析能力,同时需适应宽温、强电磁干扰、长生命周期等严苛工况。目前,主流工业防火墙产品普遍支持“白名单”策略,即仅允许经过明确授权的操作与数据流通过,以降低误操作或恶意指令导致生产中断的风险。
从部署趋势看,分层防御与区域间隔离(如参照ISA/IEC 62443标准)成为行业共识。用户倾向于在控制中心、制造执行层(MES)与现场层之间部署工业防火墙,并结合资产管理、日志审计与安全信息事件管理(SIEM)系统,形成闭环的工业安全防护体系。
不同行业对工业防火墙的需求各有侧重。电力行业关注设备对GOOSE、SV等变电站特定协议的解析性能与低延迟转发能力;石油天然气行业强调设备在危险区域(如防爆等级)的合规性与远程站点无人值守的可靠性;制造业则更看重集中管理与策略统一分发,以适应产线频繁变更与扩展的柔性需求。
当前,全球工业防火墙供应商包括专业工控安全厂商、综合网络安全企业以及部分自动化设备制造商。伴随IT与OT融合加速,工业防火墙正集成入侵检测、端点完整性校验与加密隧道等进阶功能。然而,如何在不影响实时性与连续性的前提下增强安全能力,仍是用户与供应商共同面临的技术挑战。
展望未来,工业防火墙有望向“轻量合规检查与深度行为分析协同”的方向演进,同时与工业零信任架构、云端安全纳管平台进一步整合,为工业数字化转型提供更为坚实的网络边界保障。


 WhatsApp

 Teamas

