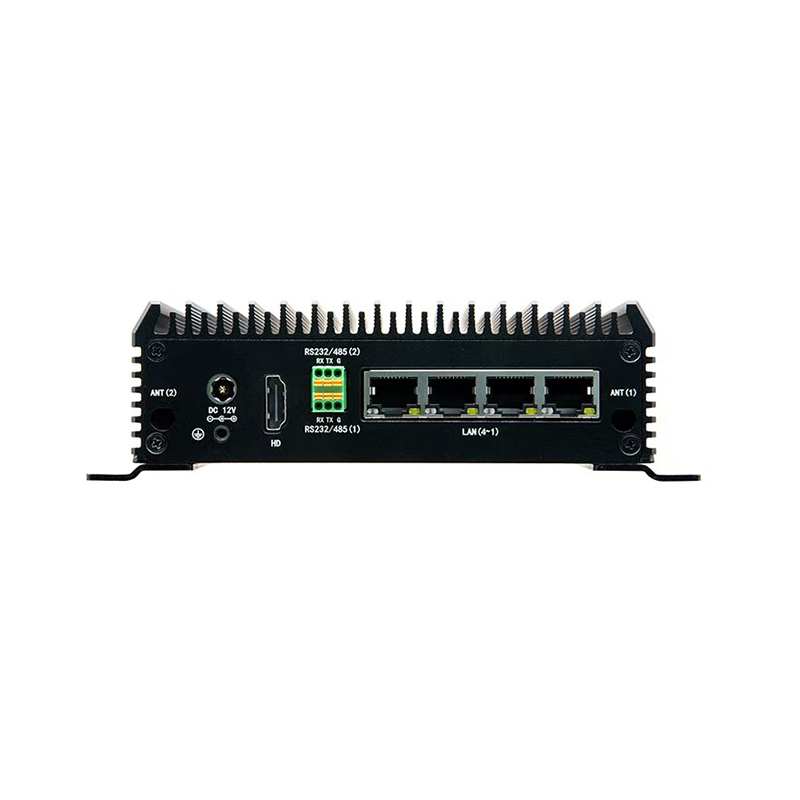
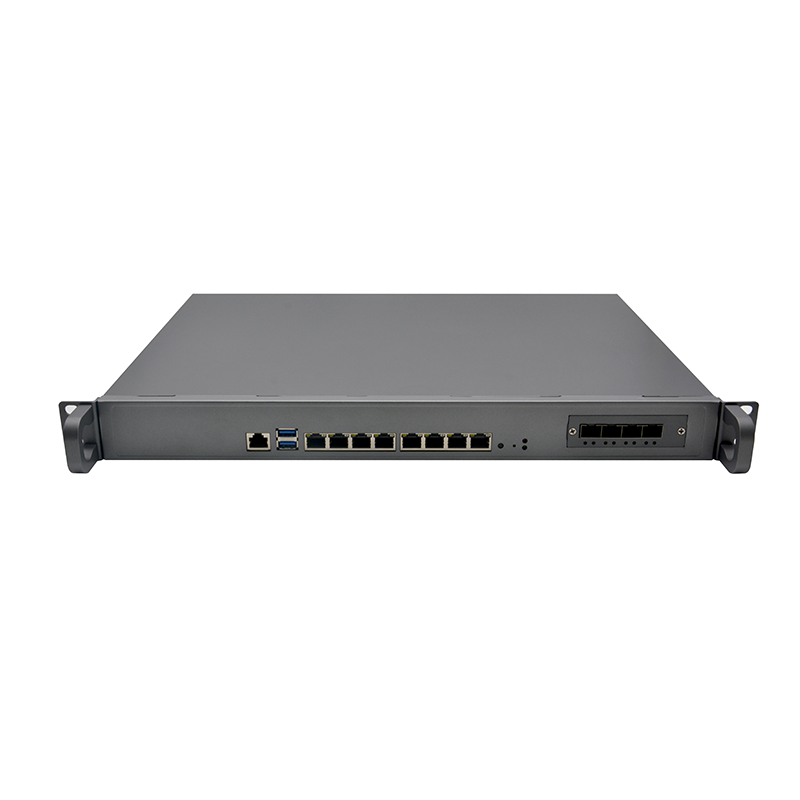
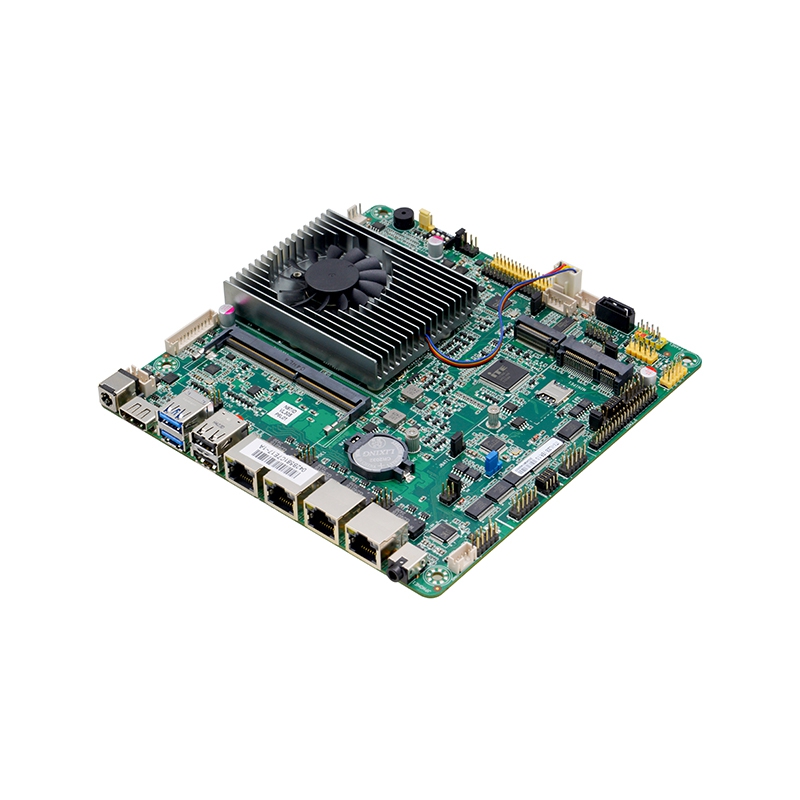
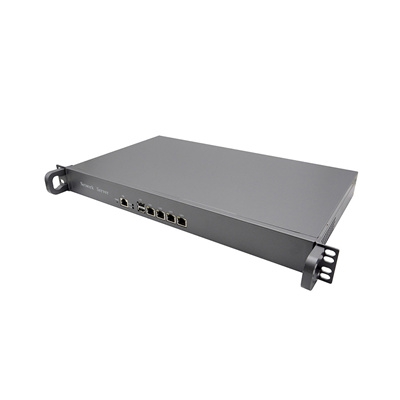
独立防火墙通常以专用硬件或独立虚拟机形式运行,核心功能包括包过滤与状态检测、网络地址转换、VPN接入及基础入侵防御。它不强制捆绑上网行为管理或高级沙箱等模块,用户可按需搭配其他安全产品。
从实际应用看,独立防火墙目前仍较多用于三类场景。一是数据中心核心区域,当需要处理大流量且要求微秒级延迟时,硬件设备凭借专用芯片提供稳定性能。二是合规隔离边界,如等保2.0或PCI-DSS明确要求部署专用访问控制设备时,独立形态便于审计。三是工控网络与信息网络交界处,部分企业选择支持工业协议的独立防火墙实现IT与OT策略分离。
独立防火墙的设计逻辑体现在三点:故障隔离(单点故障不影响其他安全功能)、性能可预期(开启核心功能后吞吐衰减较小)、管理平面独立(降低配置错误扩散风险)。同时,它也存在局限,例如无法解决内部横向流量威胁,应用层深度检测能力有限,且多厂商统一管理需要额外平台。
企业在评估时,可依次明确四个问题:是否有必须由硬件满足的性能指标?合规是否明确要求专用设备?是否有足够人力单独管理?链路是否解决了单点故障?若多为“是”,独立防火墙值得考虑;若多为“否”,可优先选择融合方案。
结语
独立防火墙既非过时也非万能,其价值在于功能边界清晰与性能可预期。企业应基于自身需求做出工程决策。


 WhatsApp

 Teamas

