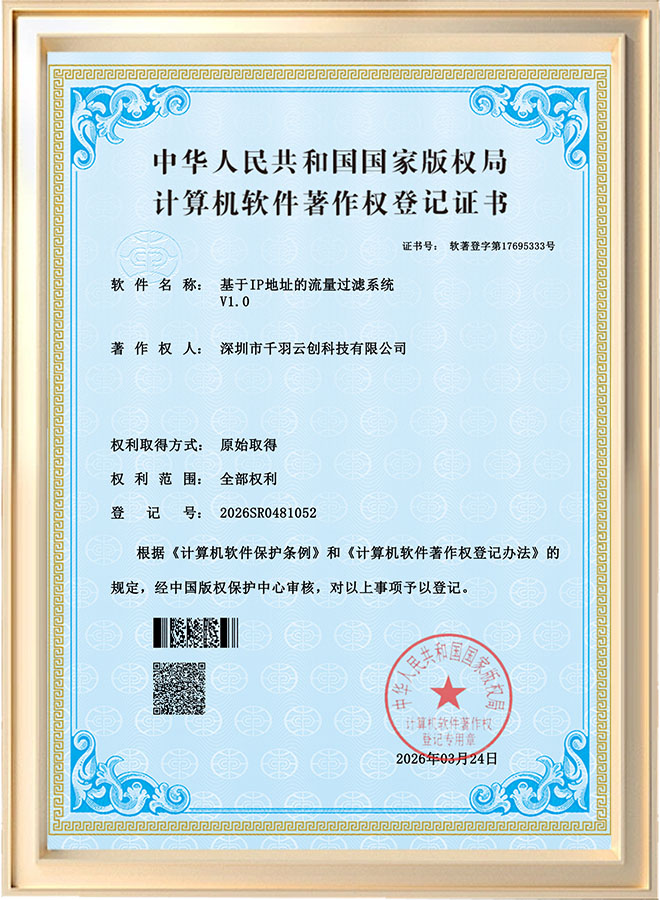
一、 专利简介
本专利涉及一种高效的网络访问控制技术,通过深度解析数据包中的源IP地址与目的IP地址,结合预设的访问策略库,实现对网络流量的精细化过滤与管理。
与传统IP过滤方案相比,本专利在以下方面实现了创新:
●智能策略匹配:支持基于IP段、IP网段、地理位置等多维度的灵活规则配置,满足复杂场景下的访问控制需求
●高性能处理架构:优化的匹配算法大幅降低过滤操作对CPU资源的占用,即便在高并发流量下仍能保持线速转发
●动态策略更新:支持策略库的在线热更新,无需重启设备或中断业务,即可生效新的过滤规则
●精细日志记录:完整记录被拦截与放行的流量信息,为安全审计与故障排查提供数据支撑
该专利技术已深度集成于公司的核心产品线中,为工业场景下的网络安全与访问控制提供了坚实的技术保障。
二、 专利技术在不同产品中的应用价值
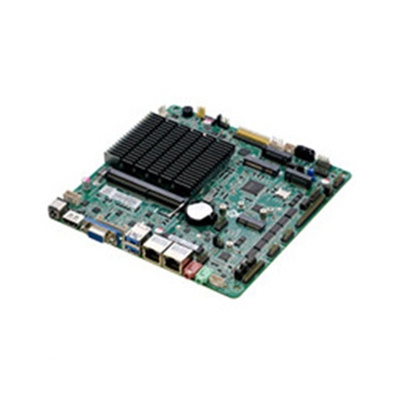
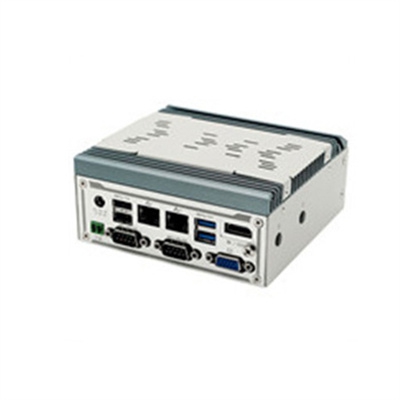
1. 工业主板
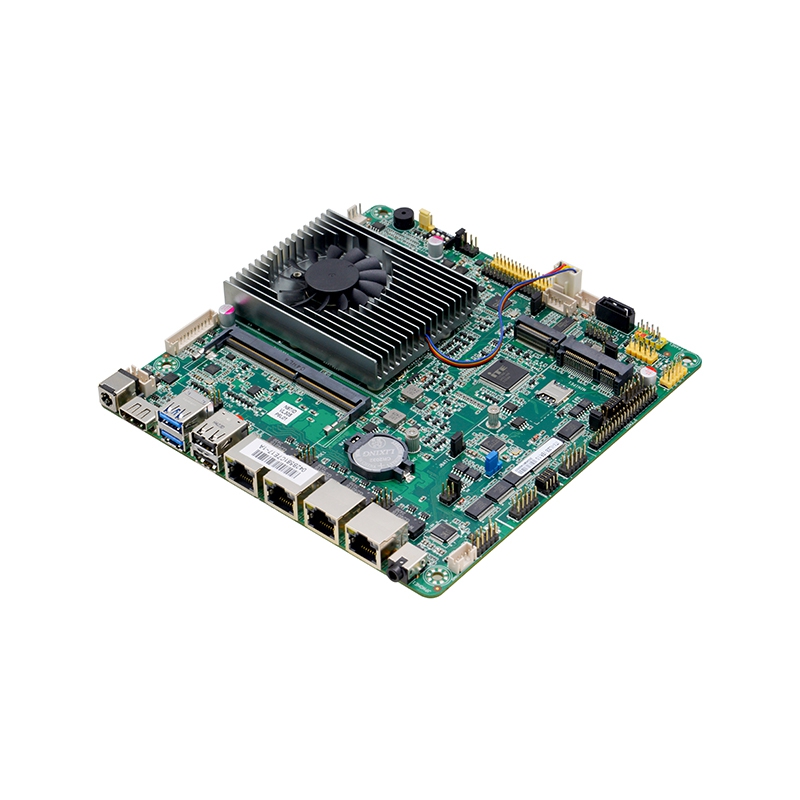
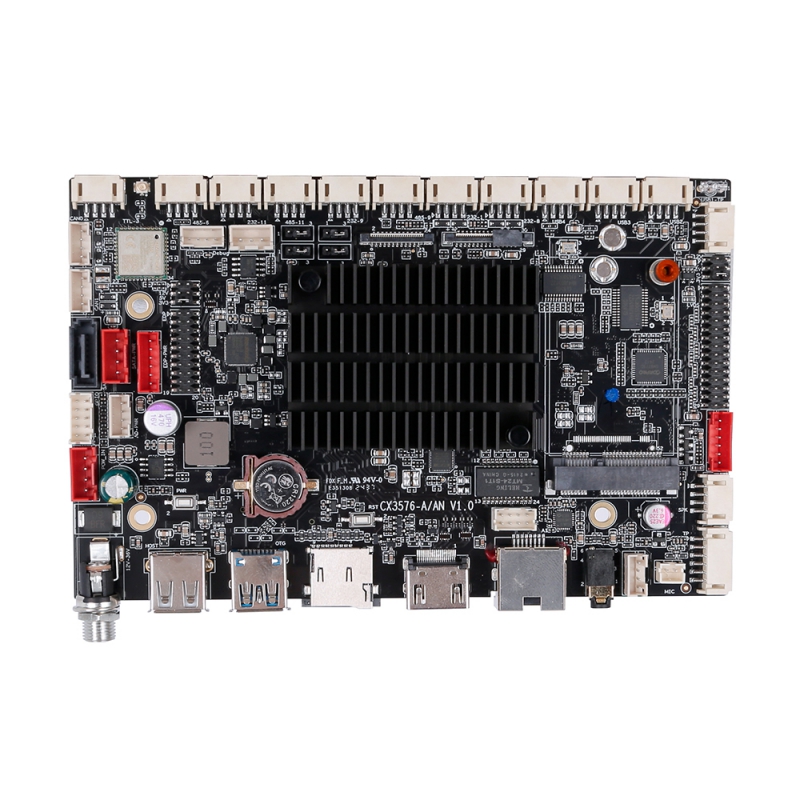
作为工业设备的底层算力平台,集成该专利技术的工业主板在提供基础计算能力的同时,具备了原生级的网络访问控制能力。
●系统级安全防护:在操作系统启动之前,即可通过主板固件层实现IP过滤,有效抵御底层网络攻击
●降低上位机负担:将流量过滤任务下沉至主板硬件层面,释放CPU资源用于核心业务处理
●定制化访问控制:支持根据应用场景定制白名单/黑名单策略,仅允许授权的设备或上位机访问工业主板,防止未授权接入
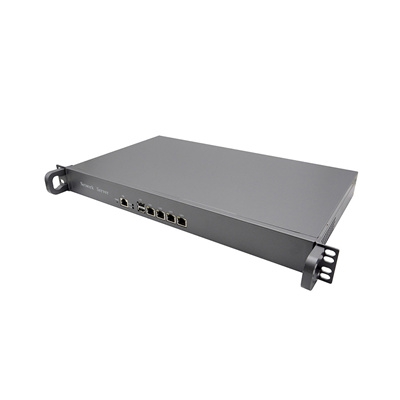
2. 防火墙
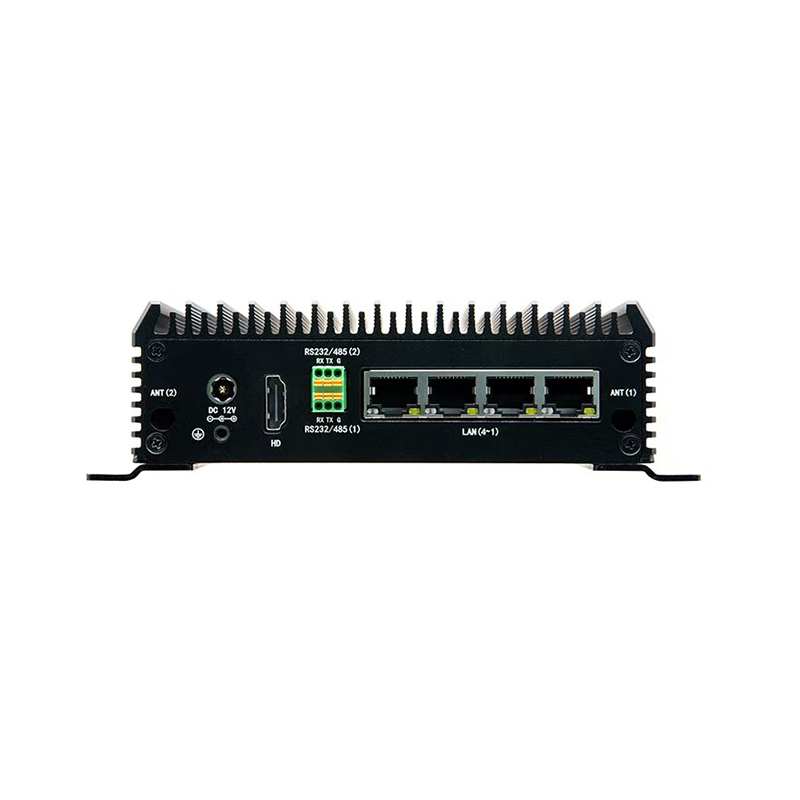
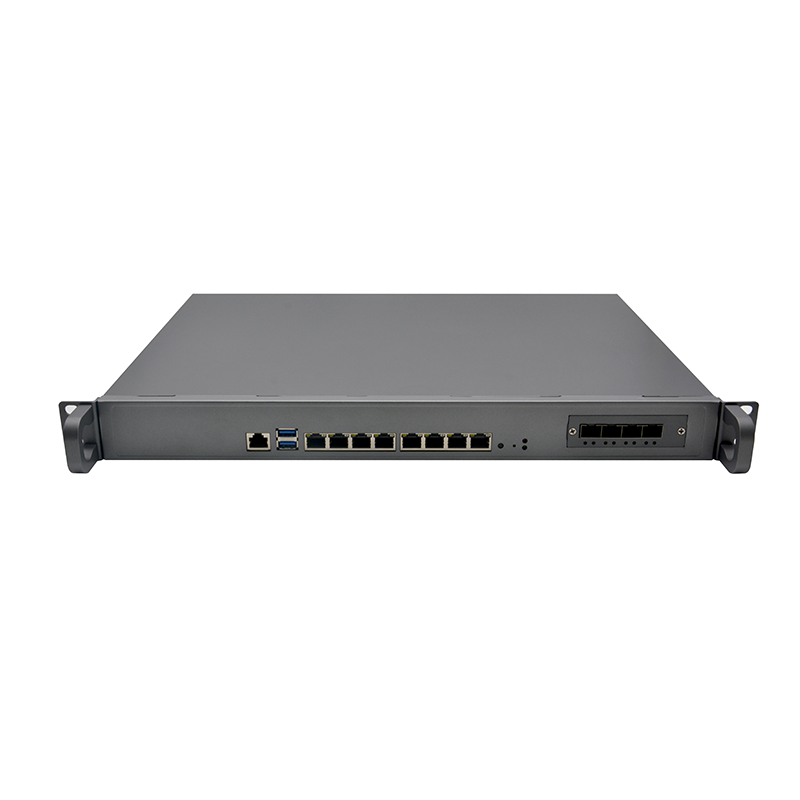
防火墙是网络安全的边界守护者,该专利技术为防火墙产品提供了核心的访问控制能力支撑。
●精细化访问控制:基于IP地址的精细化过滤,实现对不同部门、不同业务系统的差异化访问权限管理
●入侵防御协同:与入侵检测模块联动,自动将攻击源IP加入黑名单,实现动态威胁封堵
●网络区域隔离:支持在不同网络区域(如生产网、办公网、管理网)之间建立基于IP的访问控制策略,有效防止横向威胁扩散
●合规性支持:满足等保2.0、工业控制系统安全防护要求等法规对访问控制的功能性要求
3. 工业显示器
工业显示器通常部署于人机交互界面,该专利技术为其赋予了网络层面的安全防护能力。
●限制未授权访问:通过IP过滤机制,仅允许特定网段或特定IP地址的控制器、PLC或上位机与显示器通信,防止恶意设备接入
●保障显示内容安全:防止未经授权的来源篡改显示内容或注入恶意指令,确保操作界面的完整性与真实性
●简化现场安全管理:在分布式部署场景中(如多条产线),通过IP过滤限制各显示器仅与本产线控制设备通信,避免跨线误操作
4. 工业平板电脑
工业平板电脑集显示、计算、通信于一体,广泛应用于边缘计算与现场控制场景,该专利技术为其构建了多层次的访问控制体系。
●边缘节点安全加固:作为边缘计算节点,通过IP过滤限制仅允许云端平台或授权的上位机进行数据读取与远程运维,防止非法访问
●多业务隔离:当平板电脑同时运行多个业务应用时,可基于IP地址限制不同应用的通信范围,实现业务间的逻辑隔离
●移动场景防护:在AGV、车载等移动应用场景中,通过IP过滤机制确保平板电脑仅与特定服务器通信,防止在公共网络环境中被非法扫描与攻击
●数据安全保护:限制未授权设备的访问请求,有效防止敏感生产数据被非法窃取或篡改
三、 核心价值总结
无论您选择公司的哪一类产品,这项专利技术都将为您带来以下核心价值:
安全合规: 满足等保2.0、工业安全防护等法规对访问控制的要求
边界防护: 有效阻止未授权设备接入,防止非法访问与数据泄露
业务隔离: 实现不同业务系统、不同网络区域之间的访问隔离
性能优化: 硬件级过滤降低CPU负担,保障核心业务处理性能
运维简化: 灵活的策略配置与动态更新,降低安全管理复杂度
注:本专利已获得国家知识产权局授权,相关技术已应用于公司全系列产品中,欢迎咨询了解详情:sales01@senbatech,com




 WhatsApp

 Teamas

